
Audit tecnologico e IT
Una valutazione obiettiva e indipendente della vostra tecnologia
Grazie a una combinazione di strumenti di analisi del codice e analisi di esperti, offriamo ai responsabili tecnologici un quadro chiaro della situazione attuale del loro software: i rischi, i punti di forza e le priorità più importanti.
Scopri esattamente a che punto sei con la tecnologia
Un audit tecnologico offre ai CTO e ai team dirigenziali una visione condivisa e basata sui fatti della tecnologia. I risultati si fondano su dati provenienti dal tuo codice e dai tuoi processi, valutati in base agli standard del settore piuttosto che a opinioni interne.

Un punto di riferimento oggettivo
Una valutazione indipendente del tuo codice, della tua infrastruttura e delle tue pratiche, effettuata da una terza parte che non ha alcun interesse nel risultato.

Priorità chiare
I rischi e il debito tecnico sono classificati in base all'impatto, così il tuo team sa da dove iniziare.

Dati a sostegno delle decisioni
Risultati documentati su cui puoi fare affidamento per giustificare gli investimenti in sicurezza, rifattorizzazione o scalabilità.

Capire cosa funziona
Le qualità delle tue pratiche di architettura e ingegneria sono documentate, non solo i punti deboli.
Una combinazione unica di strumenti, dati ed esperti
Sei dimensioni, una visione globale della tua tecnologia
Questo audit valuta le sei dimensioni chiave del tuo asset tecnologico per identificarne i punti di forza, i rischi e le aree di miglioramento.

Rischi informatici
- Vulnerabilità del codice (CVE, CWE)
- La sicurezza informatica dei tuoi processi
- Copertura della rete esterna

I rischi dell'open source
- Inventario open source
- Conformità alle licenze
- Rischi legati alla proprietà intellettuale nella cronologia di Git

Efficienza nella ricerca e sviluppo
Verifica che siano in atto buone pratiche di sviluppo del codice.
- Igiene del codice e maturità
- Debito tecnico
- Ciclo di vita dello sviluppo del software (SDLC)
Maturità dell'IA
-
Maturità delle risorse e delle funzionalità IA
-
Governance e competenze in materia di IA
-
Pratiche di sviluppo che favoriscono la creazione di valore attraverso l'IA
AI Moat
-
Vantaggio competitivo sostenibile
-
Barriere alla replicazione di funzionalità e integrazioni
-
Rischio di disruption da parte dell'IA
Scalabilità
- Scalabilità del software
- Scalabilità dell'infrastruttura
- Architettura pronta a supportare la crescita
Come funziona la revisione contabile
Un processo strutturato pensato per andare in profondità, riducendo al minimo lo sforzo richiesto al tuo team.
01
Valutazione online
02
Analisi del codice sorgente e impronta di rete
03
Recensione degli esperti
04
Relazione e piano d'azione
01
Valutazione online dei tuoi processi e della tua governance
- Stato della sicurezza informatica
- Sviluppo software e infrastruttura IT
- Conformità del software open source e di terze parti
- Pratiche e governance nell'ambito dell'intelligenza artificiale
Il tuo team compila un questionario strutturato sulla nostra piattaforma. I punteggi vengono confrontati con gli standard del settore, offrendoti una prima panoramica dei punti di forza e delle lacune.
02
Analisi del codice sorgente e impronta di rete
- Vulnerabilità informatiche (CVE, CWE)
- Dipendenze e licenze open source
- Igiene del codice e maturità
- Scalabilità del software e dell'infrastruttura
I nostri scanner analizzano il tuo codice e la tua esposizione esterna, fornendo dati oggettivi e misurabili per ogni ambito dell'audit.
Il tuo codice non viene conservato una volta completata la scansione.
03
Revisione da parte di esperti insieme al tuo team
I risultati automatici non vengono mai presi per buoni così come sono. I nostri esperti del settore discutono i risultati con il tuo team per:
- Inserisci i risultati nel contesto delle tue scelte architetturali e dei tuoi vincoli
- Individua i fattori attenuanti già in atto
- Valuta il debito tecnico e la sua priorità
- Valuta le tue funzionalità di IA e le pratiche su cui si basano
04
Relazione di audit e piano d'azione
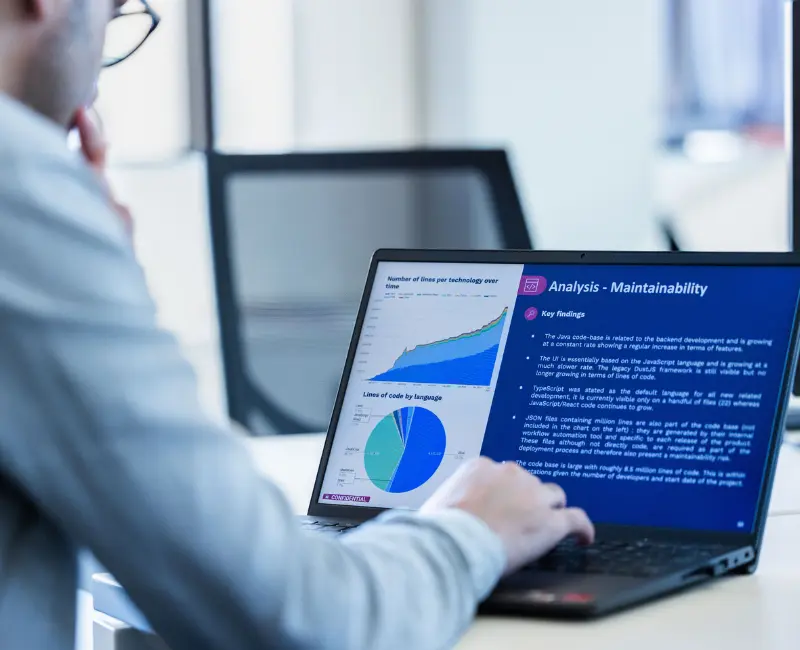
Un rapporto sintetico che copre le cinque aree dell'audit, con:
- Una visione chiara dei rischi e dei punti di forza
- Raccomandazioni prioritarie
- Un piano d'azione pratico per il tuo team
Garanzia di riservatezza e sicurezza
Il tuo codice rimane protetto in ogni fase della verifica.

Codice non salvato
Il tuo codice sorgente viene analizzato, ma non viene conservato una volta completata l'analisi.

Server nell'UE
Tutti i dati sono ospitati su server situati nell'Unione Europea.

Rigoroso controllo degli accessi alla piattaforma
L'accesso alla piattaforma e ai tuoi dati è riservato esclusivamente agli utenti autorizzati.
Un’esperienza su cui puoi contare
>150
verifiche all’anno
>20
paesi di tutto il mondo
ISO 27001
Certificato
300 000
codici sorgente
Domande frequenti sul nostro audit tecnico e informatico
Cosa comprende un audit tecnico e informatico?
L'audit valuta cinque aree: rischi informatici, rischi legati all'open source, efficienza della ricerca e sviluppo, preparazione del codice per l'intelligenza artificiale e capacità di espansione (scalabilità). Combina una valutazione online, scansioni automatizzate del tuo codice sorgente e dell'impronta di rete, oltre a colloqui con i nostri esperti, per offrirti una visione d'insieme della tua tecnologia.
Cosa ti serve dal mio team?
Il tuo team compila un questionario online, fornisce l'accesso al codice sorgente per l'analisi e partecipa alle interviste con i nostri esperti. Il processo è strutturato in modo da ridurre al minimo l'impegno richiesto al tuo team.
Il nostro codice sorgente è al sicuro?
Sì. Il tuo codice non viene conservato una volta completata la scansione; i dati sono ospitati su server nell'Unione Europea e il nostro sistema di gestione della sicurezza delle informazioni è certificato ISO 27001.
Cosa riceviamo al termine dell'audit?
Riceverai un rapporto sintetico che illustra i rischi e i punti di forza nelle cinque aree, con raccomandazioni ordinate per priorità e un piano d'azione concreto che il tuo team potrà mettere in pratica.
Contatta i nostri esperti